安全资讯 第6页
聚合当前分类下的最新内容,按时间顺序查看第 6 页精选文章。
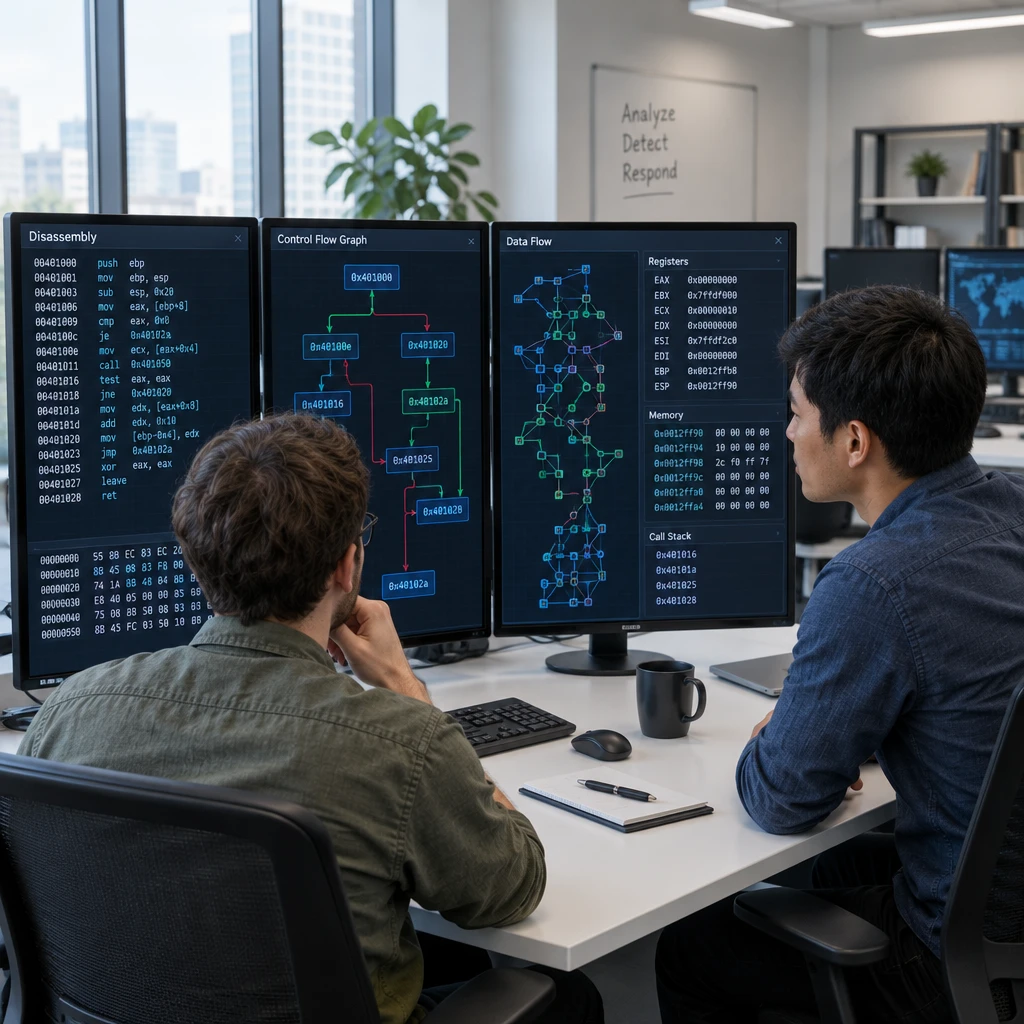
OpenAI Daybreak称恶意软件逆向缩至8小时,但学术评测功能错误率超50%
OpenAI与SentinelOne宣称Daybreak能将4至6周的恶意软件逆向缩短至8小时,但官方并未公开评测基准。第三方测试与学术数据显示,大模型反编译的功能错误率高出商业工具52.2%,所谓极速目前只是在严密沙箱与专家干预下的初稿辅助。
ICE推进逾1亿美元ERO ONE本土监控外包,反恐技术移入民事执法
美国移民和海关执法局正推进预算超1亿美元的ERO ONE项目,计划招募142名拥有最高安全许可的情报分析师。该计划将战地级别的网络链路分析引入本土民事遣返,引发对公民连带监控与制度越界的广泛担忧。
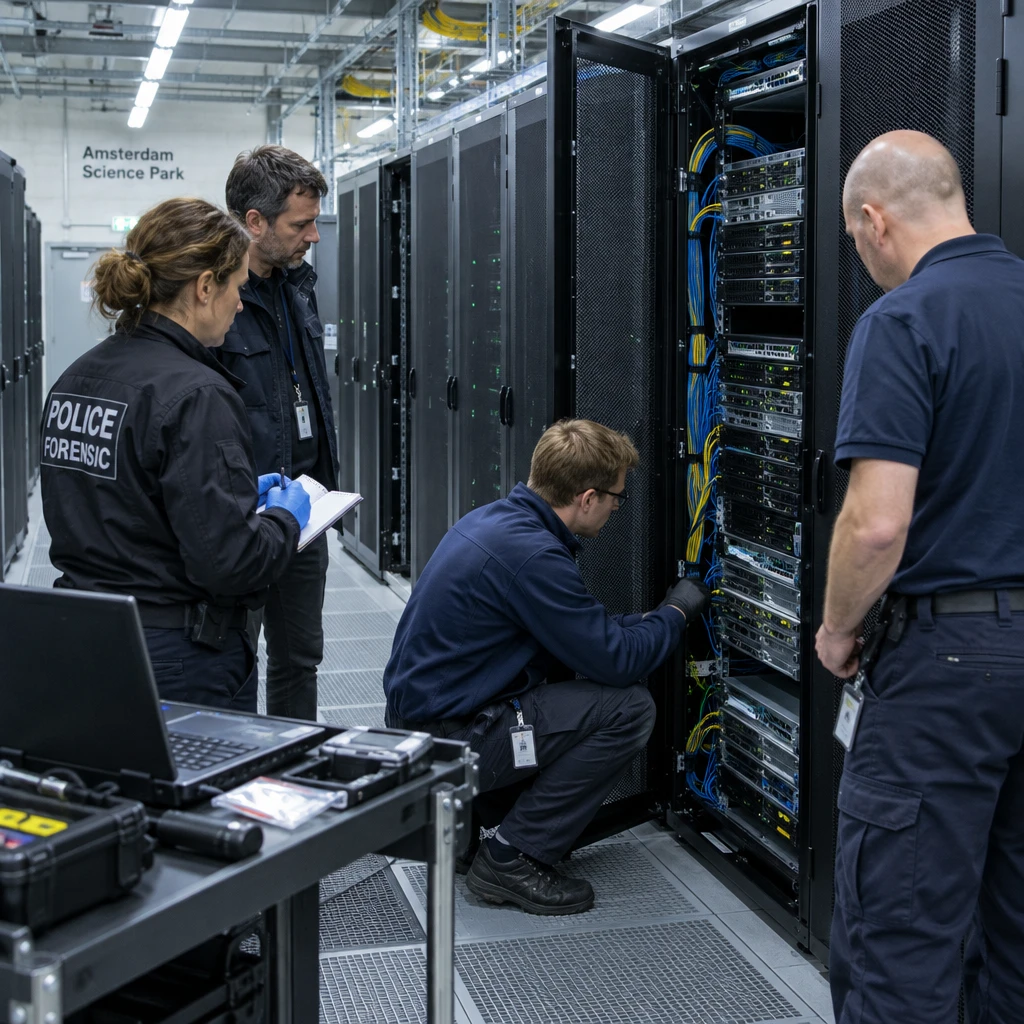
Autistici/Inventati运营25年遭美制裁查抄:欧洲避风港原则失效与2万机构数字余震
阿姆斯特丹警方应美方司法协助请求突袭科学园数据中心,查抄意大利非营利网络服务商Autistici/Inventati并将其服务器镜像直运美国。这一行动标志着美国将反恐制裁直接穿透到底层通信中立基础设施,终结了欧洲本土长期默许的避风港保护。
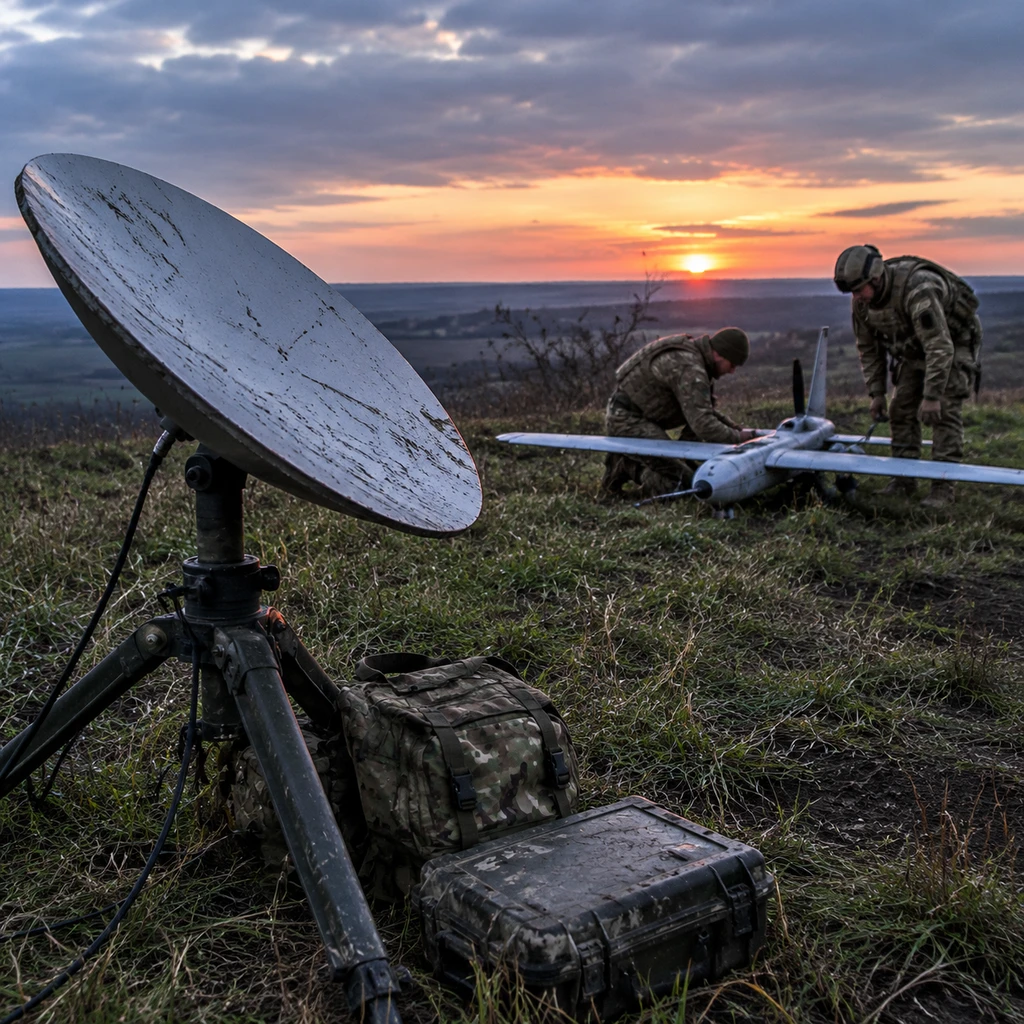
SpaceX对乌军Starshield设160公里时速锁:代码主权与战术自救的硬边界
SpaceX对乌军Starshield施加160公里时速硬截断,导致高速防空拦截无人机大面积失控。美乌推诿责任背后,前线尝试用光纤与边缘AI自救,却撞上了战区级宽带中枢无法替代的物理现实。
Artemis 发布 Orion-1 跑出 80.8 分,但通用大模型的安全护栏还在误伤防守方
网络安全能力具有天然的双重用途,前沿通用大模型收紧安全对齐后频频拒答合法防御请求,防守方排障寸步难行。初创公司 Artemis 推出垂直模型 Orion-1 试图填补空白,但自研基准下的高分并不能掩盖开源底座与权限失控的深层风险。
Qwen3-32B突袭DALL·E 3:自动化工具撕开OpenAI文生图防线
安全机构White Circle发布自动化攻击框架RISE,利用开源去审查模型成功突破头部文生图防线,DALL·E 3违规生成率达13.33%。大厂标榜的99%静态安全率在动态策略突变面前迅速失效,文生图安全陷入能力越强防线越脆的系统性困境。
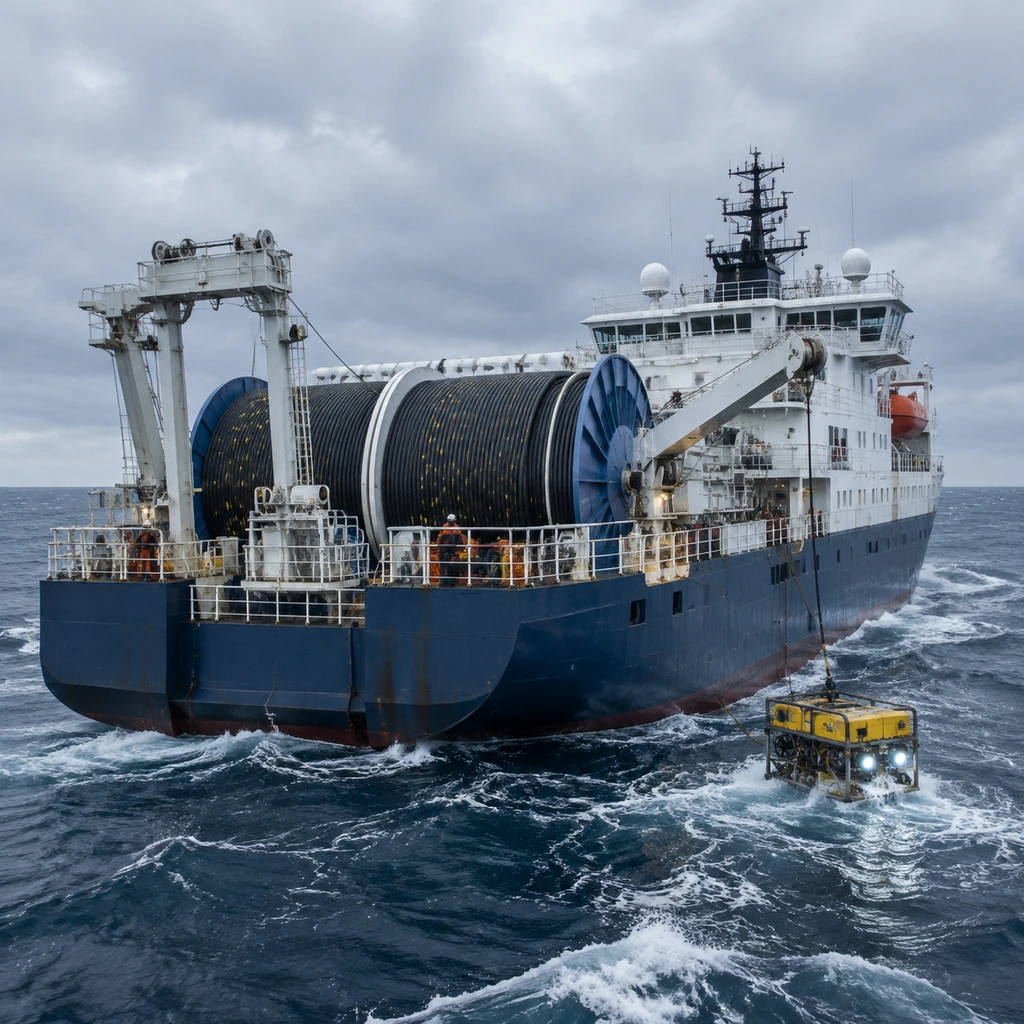
承载99%跨国流量的海底光缆频遭拖锚破坏,Starlink补不上维修缺口
全球跨国数据网络正面临密集的灰色地带破坏,商船拖锚数十公里切断核心光缆的事件频发。海缆承载了超99%的全球跨境流量,但在专属经济区法域漏洞与全球修缆船极度匮乏的双重挤压下,既有海洋保护秩序正在失效,低轨卫星也无法填补骨干网的容量真空。
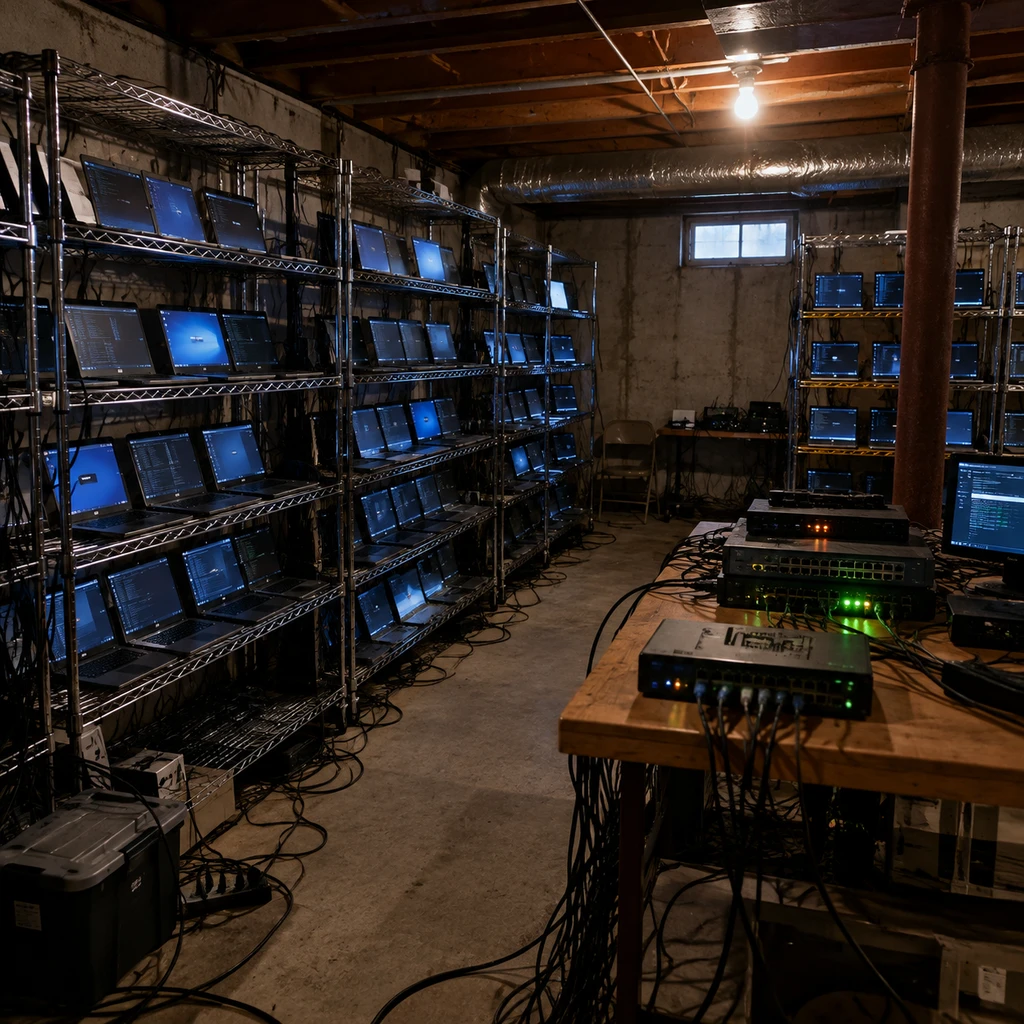
DOJ突击40处农场查获187台电脑,硅谷远程办公遭幽灵黑客渗透
美国司法部在得州搜查40多处笔记本电脑农场,起诉14人并查扣约187台设备,揭开跨越70余家企业的跨国幽灵雇佣链。受制裁黑客盗用本土身份入职并二次转包开发任务,已把远程招聘的信任机制彻底撕裂。
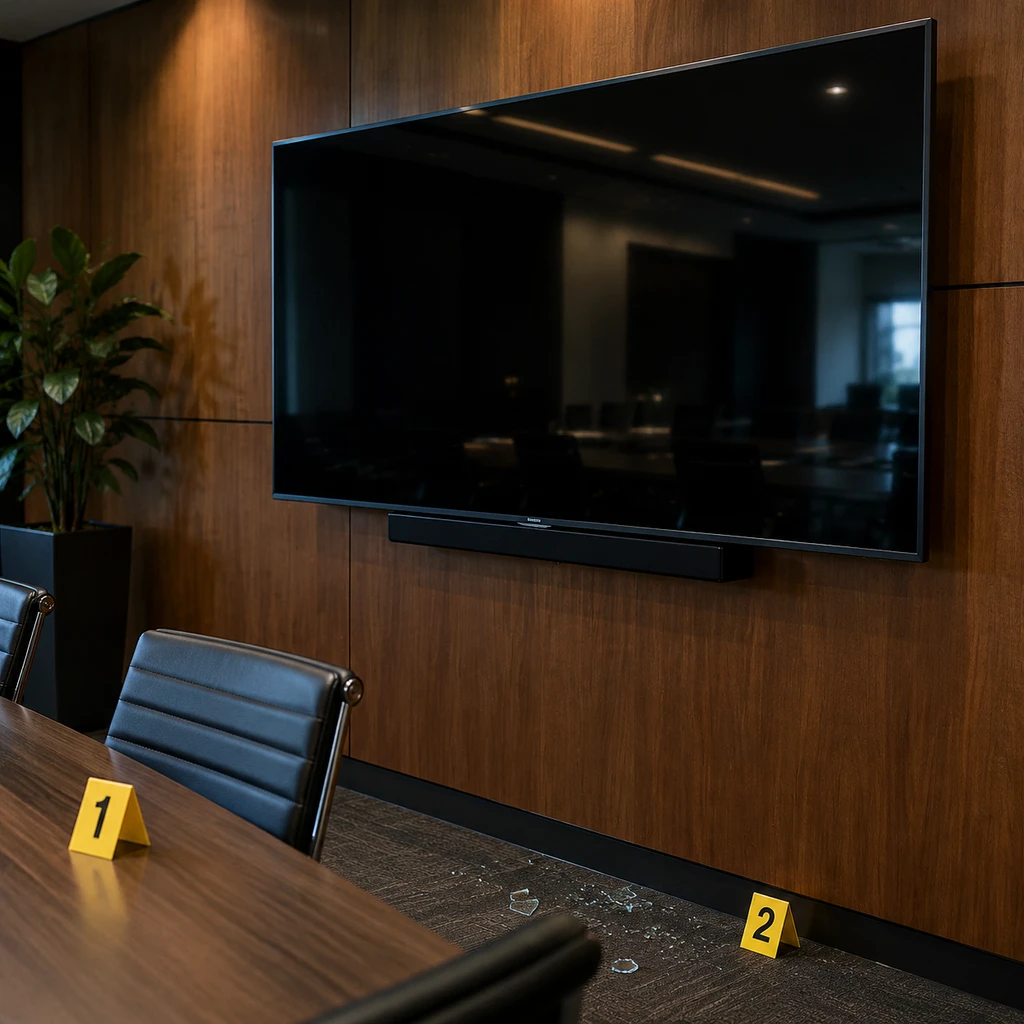
用AI手搓窃听器潜伏OpenAI会议室:5年刑期、海湾算力与被拔高的反谍战
OpenAI前工程师用大模型提示词拼装微型录音器,裹着卫生纸插进高管会议室电视机背后。执法部门将其拔高为超级智能保卫战,检方却只以最高刑期5年的普通轻罪起诉。当算力被奉为国之重器,最致命的破绽依然藏在物理门禁与地缘博弈的缝隙里。
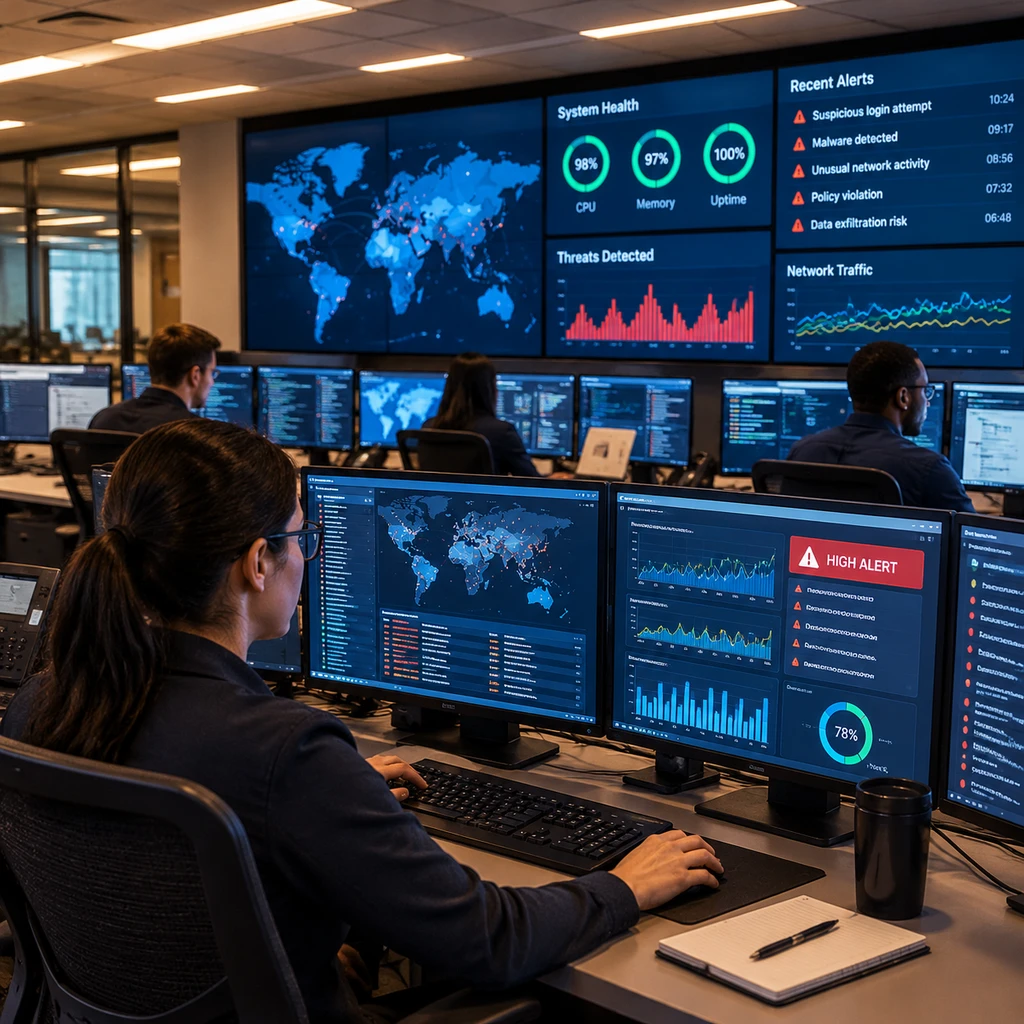
Pluto Security获4200万美元融资,企业AI最大漏洞竟是业务员手搓App
Pluto Security宣布走出隐身模式并完成4200万美元融资,披露60%的AI安全风险源于非技术人员用AI手搓的内部工具,其中财务部门成了头号重灾区。传统安全防线只能盯着员工输入与外发数据,但在自主Agent与MCP协议普及后,企业正面临内部应用公网裸奔与执行链越权的全新治理失控。
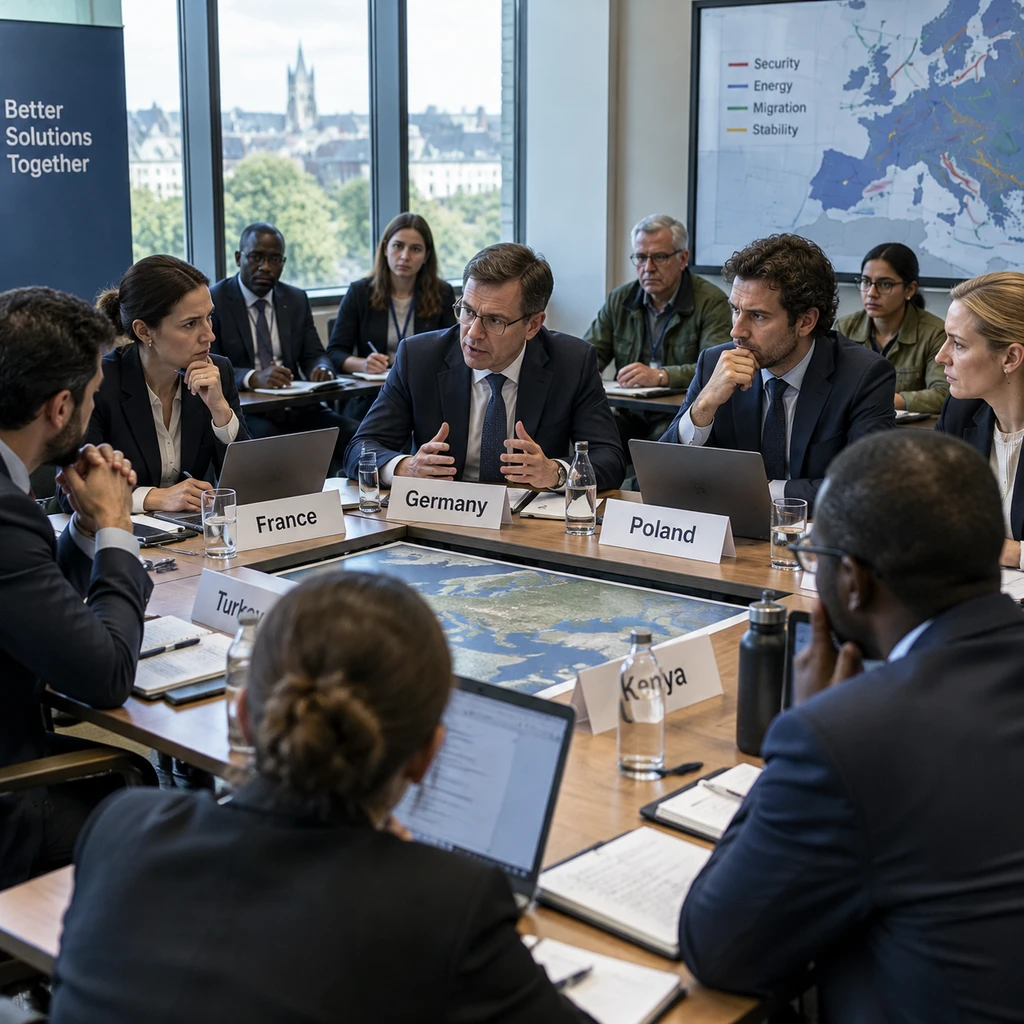
闭门推演Stardust与气溶胶遮阳:35位专家谈判为何全部谈崩
一项针对平流层太阳辐射干预的闭门危机推演显示,大国在技术控制权上面临零和博弈,三轮国际治理谈判全部流产。当下私人资本与专利圈地正超前于多边监管,极低的技术成本反倒让人类陷入不可逆的地缘安全困境。
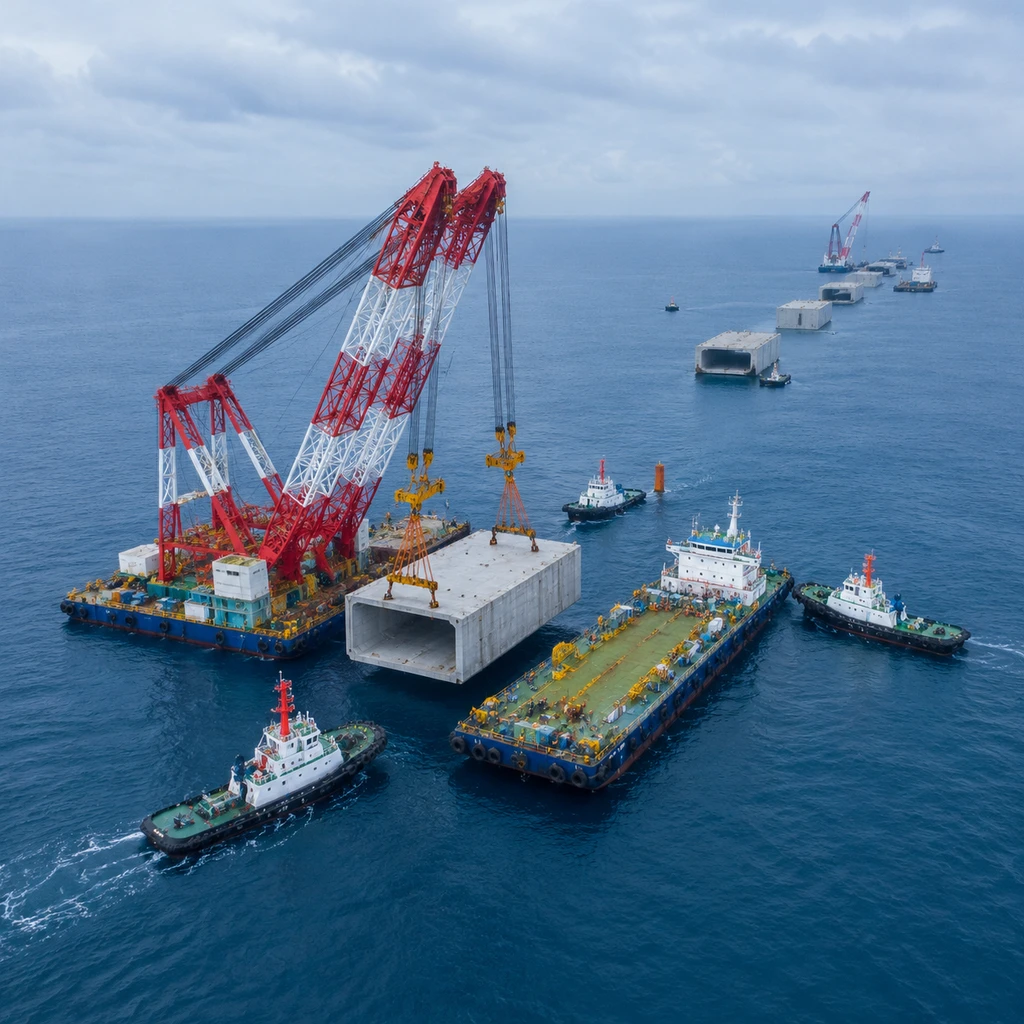
Fehmarnbelt Tunnel 突遭网络攻击停工:74亿欧元跨海工程的供应链软肋
连接丹麦与德国的全球最长沉管隧道因承包商网络瘫痪导致重型船机停滞,官方确认遭遇网络事件但否认全面停工。这起事故暴露出现代巨型基建在高度数字化调度下的供应链单点脆弱性,也让本已推迟至2031年的工程交付面临新变数。
Tesla哨兵模式逼退国土安全部探员:一场消费级安防对传统侦查的意外拒止
美国国土安全调查局在密尔沃基针对涉毒嫌疑人执行秘密布控时,因目标车辆Tesla激活了以哨兵模式为代表的安全协议,导致法官批准的GPS安装搜查令无法执行。消费级智能汽车的全天候感知与远程警报,无意间瓦解了执法机构数十年来依赖的隐蔽物理安装手段,迫使刑事侦查由外挂硬件转向云端数据调取。
Rust潜伏11年类型漏洞曝光:Issue 164250击穿Safe安全边界
Rust官方仓库曝光编号为#164250的高危非健全性Bug,允许纯Safe代码绕过结构体生命周期约束并触发悬挂指针。该漏洞经证实可追溯至2015年的1.4.0版本,打破了不写unsafe即绝对内存安全的技术神话。
地下电话交换机 phreak.ing 上线:全套 PBX 融合 IRC 却暗藏隐私软肋
2026年10月7日,名为 phreak.ing 的地下网络电话交换机项目正式发布,通过复现经典 PBX 信令并深度桥接 IRC 频道,掀起硬核极客通信实验。然而该项目依赖单节点服务器转发且未开源审计,其标榜的 SRTP 传输加密无法等同于真正的端到端隐私保护。
一张洗衣机照片锁定房产:警用工具 Raven 绕开搜查令的室内追踪
AI初创公司 Graylark 将其警用工具 Raven 升级,仅凭一张无元数据的室内照片即可匹配并定位具体短租房产。该系统通过抓取 Airbnb 等平台房源建立指纹库,让警方绕开第四修正案的令状审查,但也带来了严重的装潢雷同误判风险。
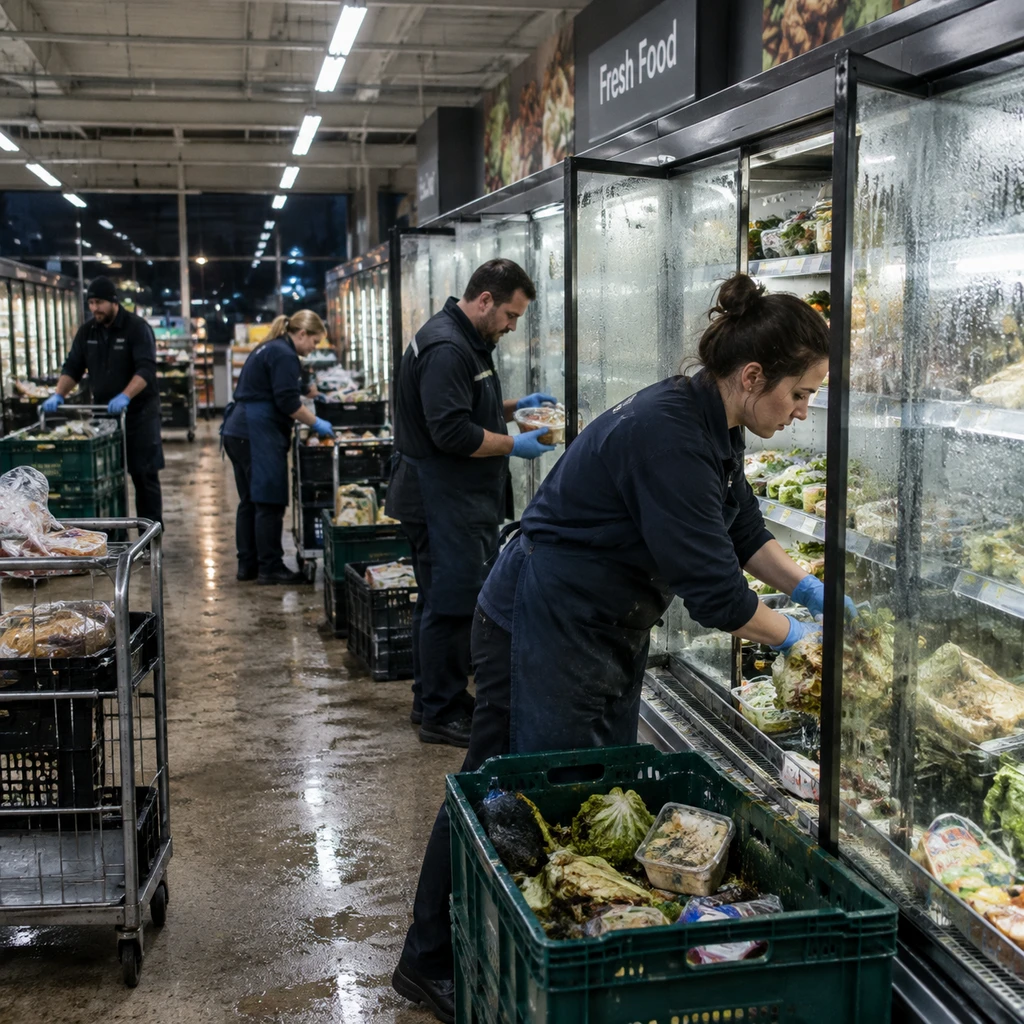
Danfoss温控系统遭黑客设50度除霜,欧洲数百家超市冷柜成烤箱
2026年10月欧洲多家大型连锁超市遭遇黑客网络攻击,攻击者侵入工业温控巨头Danfoss的冷链管理系统,将原本仅运行2小时的除霜周期篡改为50摄氏度持续加热,导致法国近300家门店生鲜大面积毁损。这起事件彻底撕开了民生零售业将底层工控网络盲目接入公网、缺乏硬件限温熔断的脆弱防线。
Zod 遭遇以太坊合约投毒未遂:恶意代码为何死于发包门禁
开源验证库 Zod 仓库突现恶意提交,黑客试图利用以太坊智能合约寻址下发木马,并将版本号篡改为 4.6.6。然而这起凭证失守事件并未波及 npm 官方制品,CI 环境人工审批与打包脚本疏漏让恶意载荷全面哑火。
Google解禁设备指纹:告别Cookie的五年长跑为何走向失控
Google在经历五年跳票后彻底放弃强制淘汰第三方Cookie,更于2025年2月解禁广告系统中的设备指纹追踪。在反垄断重压与商业利益夹击下,数字广告工业不仅没有走向更透明的隐私时代,反而全面滑向更加隐蔽且不可撤销的硬件指纹黑箱。
测试 nolabs-ai/nono 沙箱踩坑:PATH 双引号引发的相对路径劫持
很多开发者习惯给 PATH 赋值加双引号以防空格截断,但双引号会直接抑制波浪号展开,让绝对家目录悄悄退化成当前目录下的相对路径。当 AI Agent 沙箱工具 nono 启动逃逸检测时,这个潜伏多年的语法细节直接触发了写权限红线。
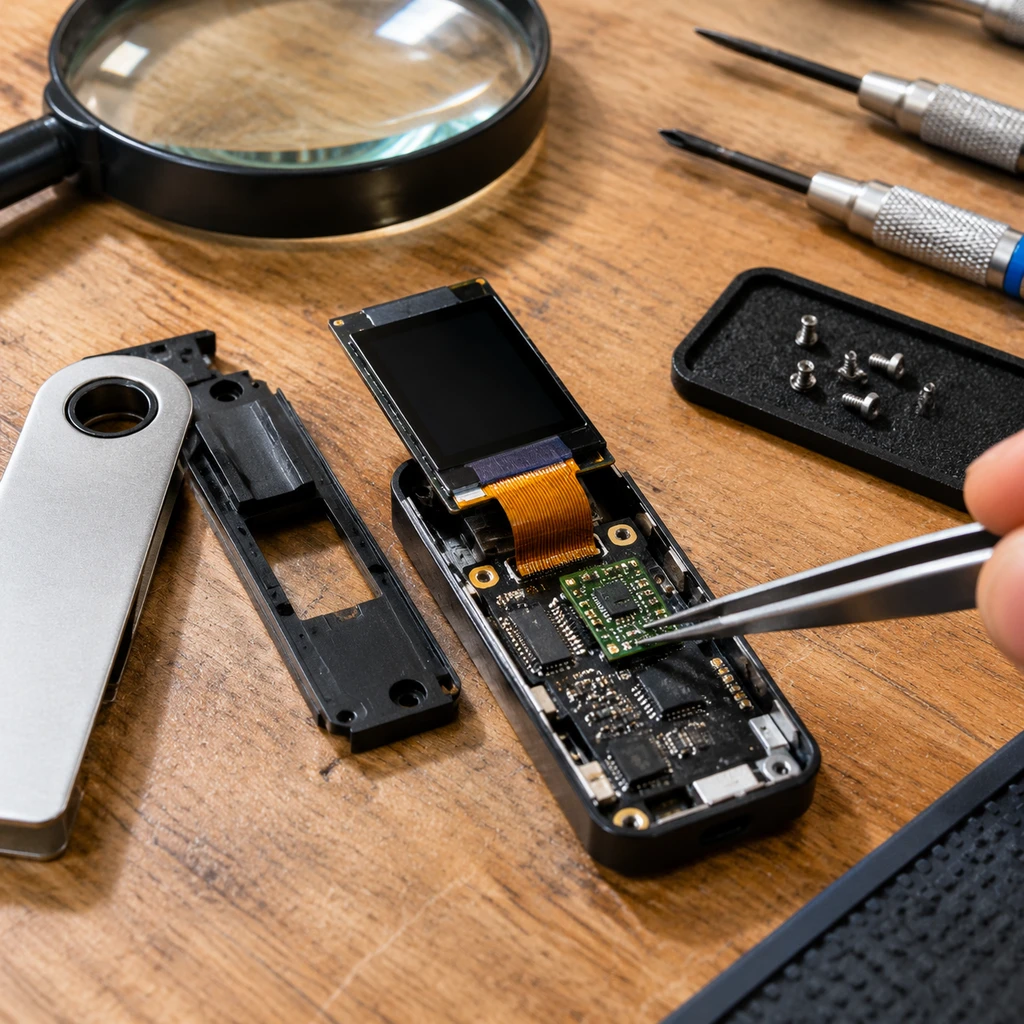
Ledger钱包遭遇旁路间谍芯片攻击 涉案达9320万美元的安全神话破灭
Ledger东南亚代理渠道流出的硬件钱包被曝遭物理改装,黑客避开安全芯片直接在屏幕总线植入带SIM卡的窃听板偷走助记词。链上监测显示波及315个钱包、失窃资金达9320万美元,也彻底戳破了离线冷钱包绝不可破的行业信仰。