安全资讯 第7页
聚合当前分类下的最新内容,按时间顺序查看第 7 页精选文章。
Rampart将脱敏模型压缩至14.7MB:端侧隐私防线背后的技术妥协
美国国家设计工作室开源浏览器端脱敏系统Rampart,以14.7MB模型与3.9ms延迟切入端侧隐私,但98.42%的词级召回指标遮蔽了实体跨度F1仅52.8%的工程妥协。面对代码密钥缺失与字符混淆绕过,极小模型筑起的端侧防线尚未成为真正的隐私银弹。
Bitwarden官宣客户端切换商业许可,2026年开源分发变局揭开两年前伏笔
Bitwarden宣布各大应用商店与官网直链将全面换用商业许可构建包,纯GPL开源版本退守GitHub源码库。这并非突发的反盗版动作,而是历时两年的既定工程分流,标志着开源密码管理标杆正实质性滑向源码可用与功能分化。
Telegram Desktop 曝 8.6 分高危漏洞:静默修复背后的会话劫持链
安全团队 BeakSec 披露 Telegram Desktop 存在评分最高达 8.6 的 IPC 注入漏洞,攻击者利用未转义分号及遗留协议可在单次点击后静默窃取会话文件。官方在 7.2.9 版本中将其粉饰为动画渲染修复悄然打上补丁,凸显桌面架构深层技术债与披露失范。
开源项目 REA 升至 6.2.0:编程智能体还原 3205 组测试用例背后的真相
开源逆向框架 REA 迭代至 6.2.0,通过标准化证据总线让 Claude Code 等编程智能体具备了分析运行态软件的能力。它并非无中生有的独立反编译器,而是调度 Ghidra、Hopper 与 Chrome 调试协议的跨层中间件。在展现 100% 还原汇编函数潜力的同时,该项目激进的接口变动与对重型外部引擎的硬依赖,也给工程化落地划出了清晰的现实边界。
自制Flock摄像头反向追踪警车:200万加元监控网撕下双标底线
加拿大工程师自制简易车牌识别系统反向追踪警车,引来警方上门质询。警员亲口承认轨迹暴露会危及住址与人身安全,这一表态彻底击穿了监控系统推行多年所倚赖的说辞。
Sophos接入OpenAI Daybreak提速96%,89秒响应背后藏着时间线倒挂
OpenAI宣称Sophos借助Daybreak将威胁响应时间从38分钟压缩至89秒,降幅达96%。但对比两家公司的历史公告与测试样本,这一惊艳业界的提速神话背后存在明显的口径错位与时间线倒挂。
Anthropic推出OSS Scanner免费扫开源项目漏洞,Claude Mythos上阵却藏隐忧
Anthropic面向关键开源项目推出由Claude Mythos驱动的免费漏洞扫描云服务OSS Scanner,虽然早期报告有效率表现亮眼,但零人工审核与取消披露死线的机制,实质上将排查和验证成本转移给了本已过载的维护者。
特朗普叫停胡德堡枪决直播:当国家极刑撞上硅谷内容治理铁壁与司法回廊
特朗普发帖推翻了五角大楼全球网络直播枪决胡德堡枪手哈桑的计划,商业流媒体的内容红线与受害者家属的反弹共同迫使行政权力后撤。死刑虽定于2026年12月3日执行,但联邦民事法院的人身保护令复核意味着这场跨越半个世纪的军事极刑仍存变数。
公钥密码体系迎AI冲击:NIST后量子标准与128位信任危机
约翰霍普金斯大学学者Matthew Green预警,AI对数学难题的突破可能削弱公钥加密的安全裕度。现代网络安全基于久攻不破的经验假设,若128位基准动摇,单纯调大参数无法重建信任,而后量子备用方案面临数倍带宽代价。
Let's Encrypt将于2027年全面缩减至64天证书,硬编码自动化面临淘汰
Let's Encrypt宣布将于2027年2月把默认证书寿命由90天缩短至64天,并在2028年进一步压缩至45天。这个看似反常的数字实则是为全球写死60天轮询的运维脚本留出最后容错,也标志着静态定时任务正被动态ARI协议彻底取代。
ASOS 遭黑客借道 SaaS 劫持官方 App 弹窗勒索,1700万用户画像与推送渠道失守
黑客组织通过社工钓鱼窃取凭证,利用第三方通信与营销工具侵入英国快时尚电商 ASOS,直接通过官方 App 推送勒索通知并盗取数百万用户画像。这起攻击凸显了现代企业 SaaS 供应链的脆弱防御,黑客正将品牌官方信道武器化为勒索扩音器。
给青少年发虚假重置按钮:TikTok被诉算法欺诈与1500万人留存对照实验
纽约州解密诉状指控TikTok在2023年向未成年人推送虚假的算法重置功能,并在全美1500万人身上扣留安全防护以测试留存。当安全机制被异化为拉升使用时长的A/B测试工具,这不再是审核疏漏,而是工程级别的产品欺诈。
Identity Digital 申请开放 .lan 顶级域名:2026年新通用域暗藏内网碰撞危机
域名注册局巨头 Identity Digital 旗下机构近日正式向 ICANN 提交 .lan 新通用顶级域申请,试图将全球通用数十年的内网默认后缀推向公网商业化。由于监管此前仅保留了 .internal 而放行 .lan,这一独家申请若最终委托解析,恐将把数以亿计的私网认证凭据与内网流量推入名称碰撞的公网风险中。
OpenAI首次封禁Category 5认知战:假智库借壳正规媒体,7个AI假记者骗过拉美政坛
OpenAI首次录得突破度量表最高级别的Category 5攻击。操盘手放弃社媒水军模式,改用大模型包装虚构智库与伪造记者身份,成功向真实媒体投递近百篇稿件并惊动拉美政坛,直接刺破了传统新闻把关机制的制度性漏洞。
以太坊核心圈激辩ECDSA密码学危机:AI破译公钥纯属虚惊还是防线失守?
以太坊核心研究员Justin Drake近日警告AI辅助数学或在数月内威胁加密钱包签名,呼吁进入掩体模式,但Vitalik明确反对恐慌性迁移。学术界实测显示AI突破仅止步于量子电路优化,经典算力仍难越椭圆曲线雷池,仓促迁移的工程灾难远甚于未至的黑天鹅。
GTA VI遭遇25分钟全裸泄露背后:黑客借反垄断口号在链上套现25万美元
一段25分钟的《GTA VI》新泄密视频引发全网围观,但全裸跑图与凭空刷载具并非真实机制,而是开发者调试菜单被滥用的结果。爆料者打着反抗大厂数字霸权的旗号,真实目的却是在官方宣发前精准砸盘套现25万美元跑路。
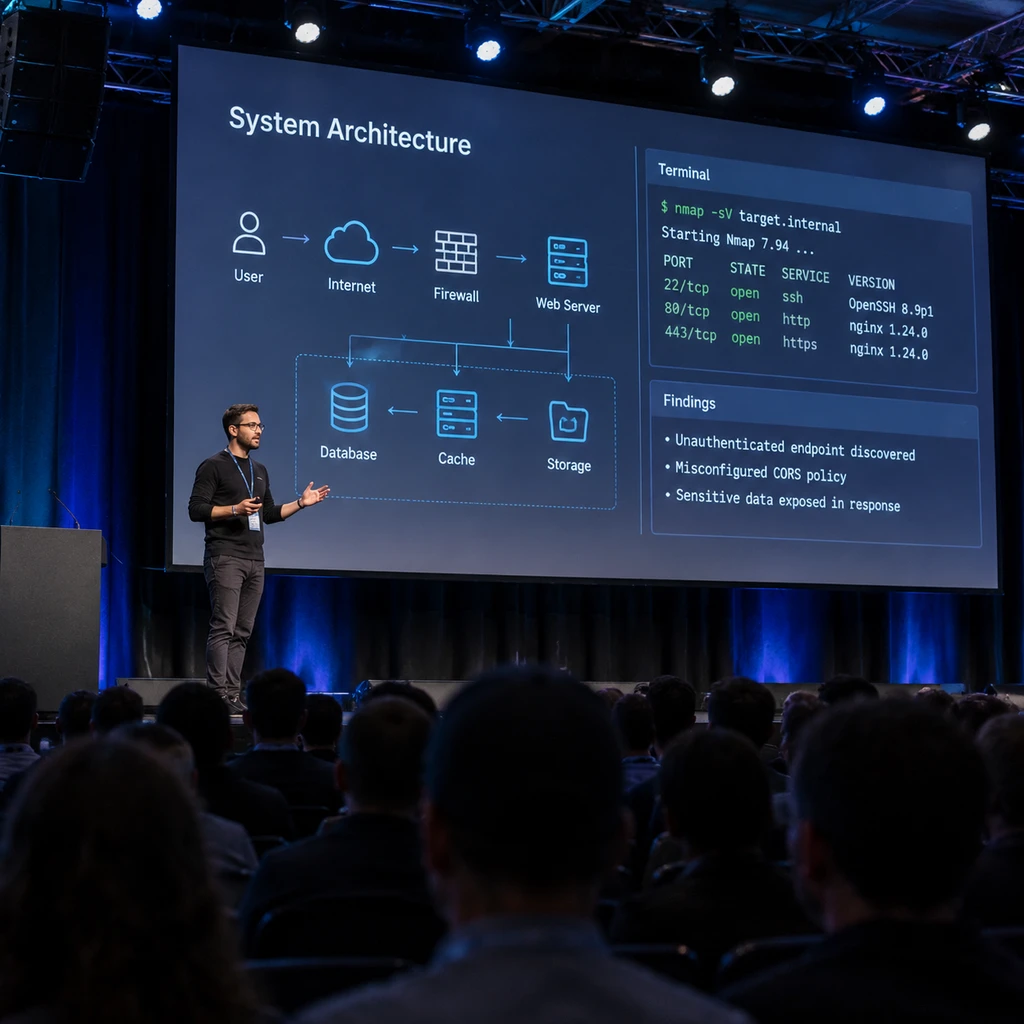
单条Prompt瓦解隔离:AWS Bedrock AgentCore沦陷始末
安全机构披露了针对 AWS Bedrock AgentCore 的复合漏洞利用链,攻击者仅需向外网客服 Agent 发送单条提示词即可顺藤摸瓜接管同区域所有智能体。这一事件打破了微虚拟机沙箱坚不可摧的安全神话,暴露出云上 IAM 宽泛授权与 Agent 身份错配带来的系统性隐患。
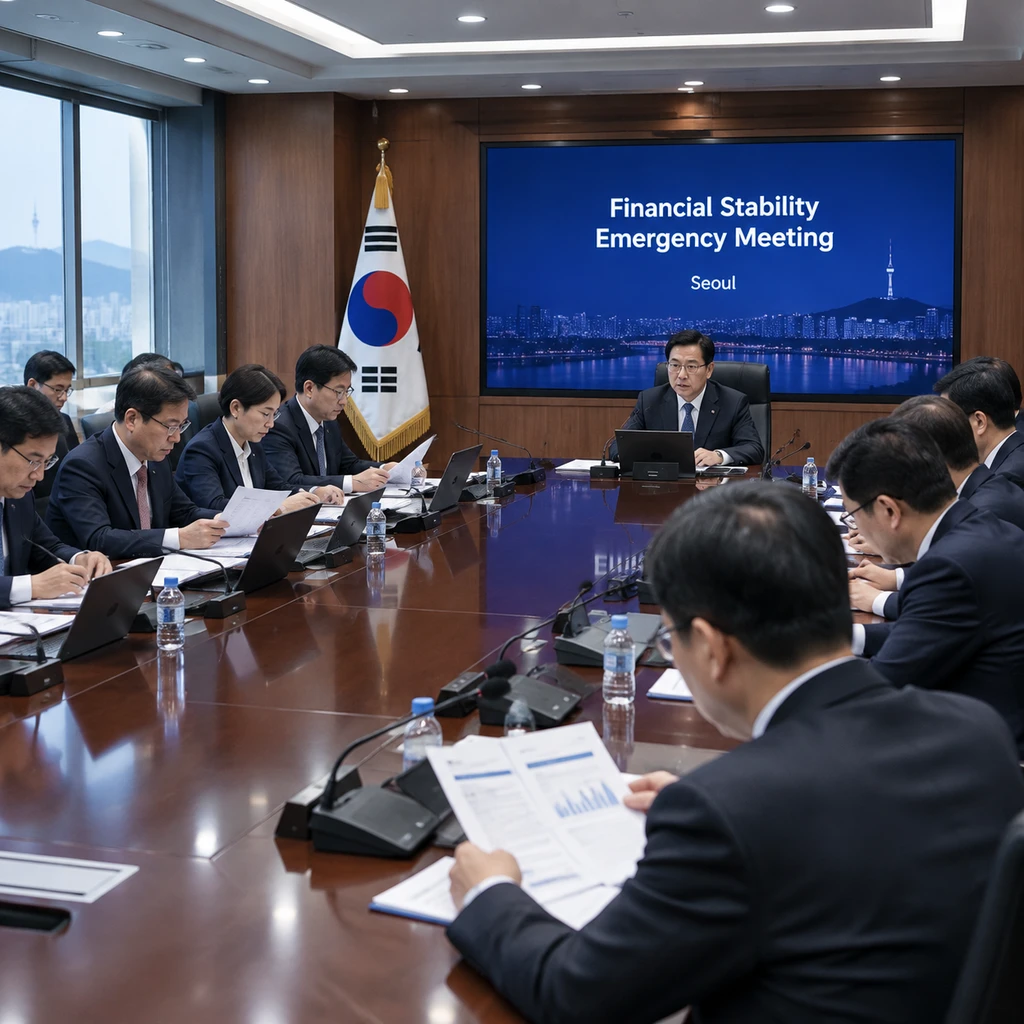
ARTEX搭配DeepSeek等模型击穿韩国三家大银行,25000条信贷数据失窃
一名独立攻击者利用开源渗透工具ARTEX并调用DeepSeek、GLM与Grok等模型,在数天内连续打穿韩国三家头部银行的外围系统,导致逾2.5万名客户敏感数据外泄。这并非神级黑客或自主AI的科幻入侵,而是廉价AI智能体以极低成本放大了普通攻击者的破坏力,直接击碎了传统金融机构内外脱节的防御水位。
Time Zone Database 2026e背后:40亿部手机依赖的11个单兵开源项目
最新调查显示支撑全球移动生态的23个核心软件中,有11个仅靠一两人业余维系,时区数据库最新版仍由单人手工维护。数字世界庞大的万亿美元资产正悬空在个别开发者的肉身与精力极限之上,而单纯的商业捐助根本无法抵御系统性的渗透与单点崩溃。
Unsloth Studio推代码指纹防投毒:五亿次下载后本地AI仍陷越狱漏洞
开源微调工具 Unsloth 推出桌面端 Unsloth Studio,针对模型供应链投毒上线代码指纹比对等四重关卡。然而代码审计与历史漏洞表明,静态哈希校验本质上是将安全责任转嫁给用户的知情同意书,并未根除终端工具越权与系统穿透的底层风险。
德国电影Babystar刺痛网络安全法:家庭网红晒娃究竟算不算雇佣童工
德国讽刺电影《Babystar》将亲子博主彻底剥离了温情滤镜,撕开儿童被家庭全天候商业变现的残酷现实。英国网络安全法曾拉拢网红父母背书,却将儿童局限于被动的内容接收者,对家庭内部的数字劳工剥削视而不见,而美国加州与伊利诺伊州的信托立法正在将这场伦理争议推向劳动确权。