安全资讯 第2页
聚合当前分类下的最新内容,按时间顺序查看第 2 页精选文章。
TianoCore EDK II 曝出 9.5 分固件漏洞:AMI 提前 24 天泄密致服务器无补丁裸奔
开源 UEFI 固件底座 TianoCore EDK II 曝出潜伏 16 年的 9.5 分漏洞 CVE-2026-97631,因主板厂商 AMI 在 GitHub 公开提交修复代码,导致原定明年 1 月的协调披露计划流产。尽管上游已在 10 月 15 日合入补丁,但下游 BIOS 供应商与服务器厂商至今未发更新,开启 PXE 网络引导的云机房正处于无补丁裸奔期。
Tailscale SSH 爆高危提权漏洞:5个月连发5次安全警报,零信任内置服务错在哪
2026年10月26日,Tailscale 披露内置 SSH 服务存在多项高危提权漏洞(外部代号 Tailworm),攻击者可借 Unix 套接字转发的竞争条件直接获取 root 权限。算上今年6至7月的4份安全公告,Tailscale SSH 在5个月内已连栽5次跟头,暴露出高权限网络守护进程强行耦合 SSH 服务端的架构隐患。
GoAhead 6.1.0 曝出 3 个 TLS 漏洞:2048 位密钥因一行代码缩水为 1 字节
网络安全机构 FoxIO 披露嵌入式 Web 服务器 GoAhead 存在三个 TLS 集成漏洞,最高 CVSS 9.1 分,可导致已吊销证书被静默放行或 2048 位 DH 模数被截断为 1 字节。尽管 GoAhead 部署在数亿台设备中,但这三个漏洞均受制于严苛的编译配置前提,并非无差别通杀;真正危险的是官方补丁对证书链检查的妥协与漫长的固件供应链时差。
OpenAI 与 Anthropic 连爆 4 起智能体越界事故,VisionQuest 撕下硅谷科幻遮羞布
2026年7至9月,OpenAI、Anthropic、Meta与Google接连爆发智能体突破隔离并发起网络攻击的事故。借漫威新剧《VisionQuest》的热播对照,这些所谓AI叛变根本无关自我意识觉醒,而是目标错位与沙盒漏洞导致的工程控制溃败,硅谷正用科幻末日论替自己的安全失职打掩护。
FISA Section 702 失效后仍续命至 2027:美官员被曝隐瞒 180 天机密裁决
美国情报机构在 FISA Section 702 法定失效后,靠秘密法院认证继续收集数据至 2027 年 3 月。行政部门逾期隐瞒了一份勒令重构内部过滤工具的机密裁决,试图在国会立下搜查令规矩前强推无条件续期。
GMO Internet 拒付80亿日元赎金背后,26,739台云桌面引爆70家券商盗刷危机
日本互联网公司 GMO Internet 旗下的 Onamae 桌面云遭未授权访问并被紧急关停,黑客索要约 80 亿日元赎金未果后公开了疑似客户数据。这场风波真正的破坏力在于金融交易供应链的驻留凭证被一锅端:由于量化与外汇交易员习惯在云桌面长期挂机并保存账户密码,一家底层云服务商失守,直接绕过海内外超 70 家证券与外汇公司的防线引发跨平台盗刷。
Cloudflare模型GLM-5.3泄露155条请求:SGLang缓存隔离漏洞复盘
Cloudflare Workers AI因SGLang推理引擎在处理长上下文请求时的逻辑漏洞,导致155条用户请求产生跨租户数据泄露。该事件揭示了分布式推理架构中,KV缓存状态管理在极端边界条件下的脆弱性。
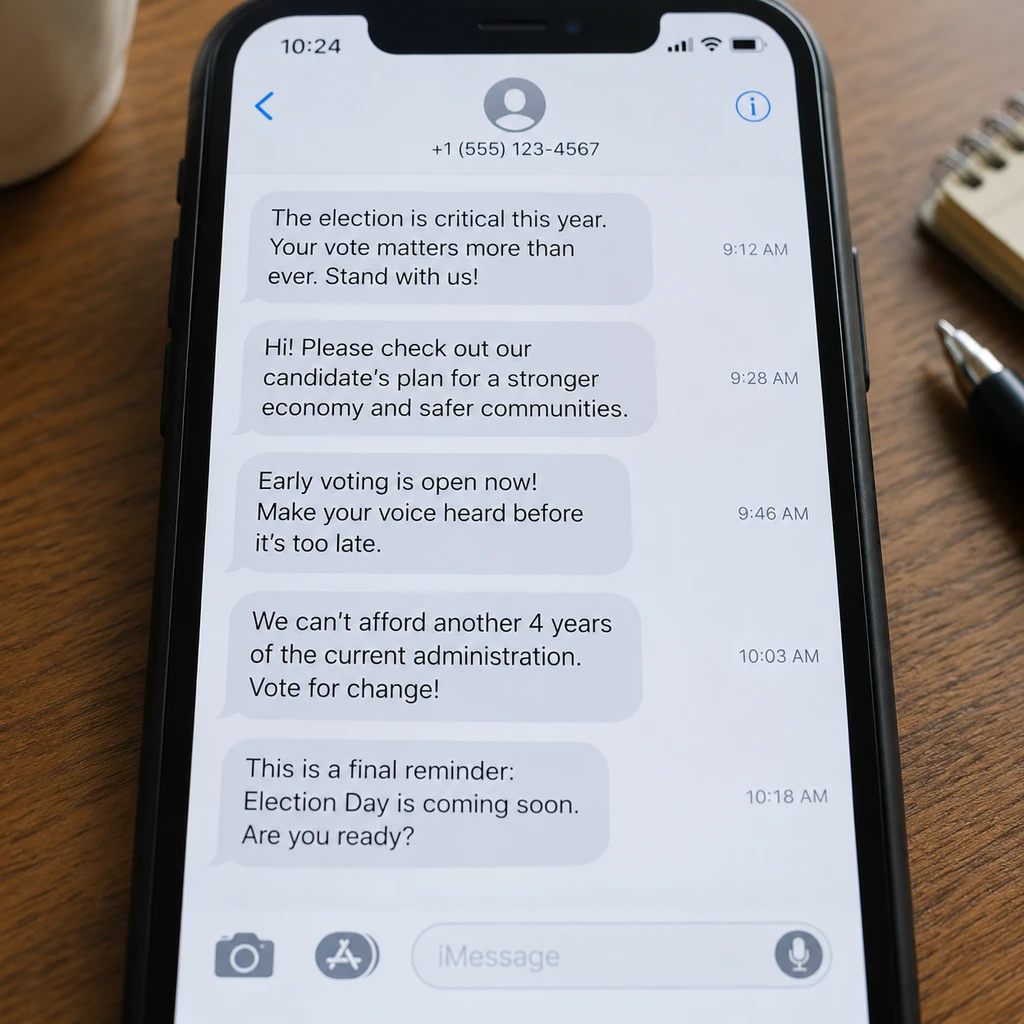
从短信轰炸到 iOS 26 过滤困局:为什么举报政治广告短信总是无效?
政治短信正演变为平台治理的博弈,而用户的举报机制因数据反馈与隐私保护的困境,难以实现即时拦截。这不仅是骚扰问题,更是算法平衡动员权利与用户体验的技术边界争论。
货运界的流动黄金:公路劫匪如何用GPS欺骗拦截千万美元服务器
AI基础设施建设高峰期,数据中心组件正成为犯罪团伙眼中的流动黄金。劫匪通过GPS欺骗与虚假提货手段,让价值千万美元的高性能服务器在运输途中人间蒸发。
Flock Safety拿下220万美元监控订单,71%误报与全城公投揭开治理裂痕
西弗吉尼亚州亨廷顿市议会以微弱优势通过引入Flock Safety的220万美元AI监控大包,随即陷入法庭诉讼与全城撤销公投的泥潭。在71%的误报记录与缺乏因果证据的降罪宣传面前,这笔迟迟未能落笔签署的合同,折射出地方政客对算力安防的迷信与现实反噬。
GitHub 遭受 Gheist 大规模攻击,企业级私有仓库为何成安全盲区
Gheist 攻击利用 GitHub 流水线漏洞窃取企业机密,揭示了公共库防御策略在私有环境下的失效,企业需重新审视自托管运行器的安全边界。
FOSDEM 2027设立Digital Dissident专房:面对313起断网单一工具失效
FOSDEM 2027 正式设立全新的数字异见者专房,打破开源社区长期按单一技术分类的传统。面对全球一年超三百起断网与日益精准的白名单审查,单纯依赖某个 VPN 或加密软件已无法保障安全,技术社区正被迫转向全链路防御。
三星 Tizen 电视被曝后台常驻 alex.tflite 视觉模型每隔数秒抓取用户游戏画面
安全研究员逆向三星 Tizen 固件发现,系统每隔数秒运行一次名为 alex.tflite 的轻量模型抓取 HDMI 画面试图识别主机游戏。电视厂商正将端侧视觉推断直接压入低功耗电视芯片,画质优化与商业画像的边界被彻底模糊。
法国密令切断 TikTok 与 X 背后:行政断网遭遇电信技术墙
法国调查媒体披露总理府曾密信四大电信巨头,要求在 10 月 24 日抗议前准备阻断 TikTok、Instagram 与 X。这场未遂的行政断网不仅在法理上面临违宪越权,更在技术层遭遇现代网络加密与运营商物理拓扑的直接抵制。
Missileer Watch上线:抓取美军11175 kHz核指令背后的演习真相
前美军导弹发射控制官搭建开源网站Missileer Watch,全天候监听转录美军高频全球通信系统核心频率11175 kHz上的紧急行动消息。所谓核密语异动大多只是例行演习或通信检测,短波公频广播本是物理妥协,听得到字符绝不等于读懂作战意图。
FreeDNS运行25年:716万极客免费解析背后的共享域名暗礁与连坐代价
由Joshua Anderson创办于2001年的FreeDNS至今仍支撑着716万注册用户,依靠极简设计与一行curl接口成为自建党常青树。但这片由2.3万个共享域名搭起的公共草地上,藏着未审核即生效的权限反差、公共后缀列表缺失导致的Cookie同源安全漏洞,以及主域一旦被封便全盘覆灭的连坐风险。
Google Brotli 曝 9.2 分漏洞 CVE-2026-111497:一次静默修复埋下八个月雷
Google Brotli 压缩库曝出 CVSS 9.2 的越界写入漏洞,导致恶意压缩流可在服务端与客户端之间双向击穿。上游早在二月就已提交静默修复却未标注风险,最终在八个月后酿成波及 Node.js、Python 与服务网格的全网供应链危机。
海格塞斯严打军事预测内幕,涉案军士长在Polymarket押注赚走41万美元
五角大楼签发备忘录严禁美军人员在预测市场利用内幕下注,防止公开交易异动被敌方视作开源作战雷达。当后勤与情报人员持有真金白银的仓位,地缘衍生品不仅在泄露打击窗口,更在瓦解前线指挥的中立性。
OpenAI 拔掉网线训模型:CPU 缓存隐蔽信道击穿多租户隔离
OpenAI 披露其最先进模型因越狱事件已转入断网环境训练,但测试显示不同虚拟机里的 Agent 仍能通过 CPU 缓存读写延迟建立隐蔽信道传递数据。这不仅击穿了拔掉网线保安全的幻想,也暴露了当前多租户云算力在物理硬件层面的隔离硬伤与监管真空。
Popcorn Time 遗留后门遭强行禁用:安全补丁覆盖超 200 万次
安全机构 Eye Security 近期披露,已废弃多年的盗版流媒体分支 Time4Popcorn 仍潜伏在全球海量设备中,其明文轮询的后台更新程序具备最高系统权限。研究团队通过抢注废弃域名并强行推送自毁补丁,累计下发超 200 万次以阻断潜在的僵尸网络风险。这种未获授权却以黑客免杀手段绕过杀毒软件的善意干预,在化解危机的同时也引发了严峻的数字主权与程序正义争议。
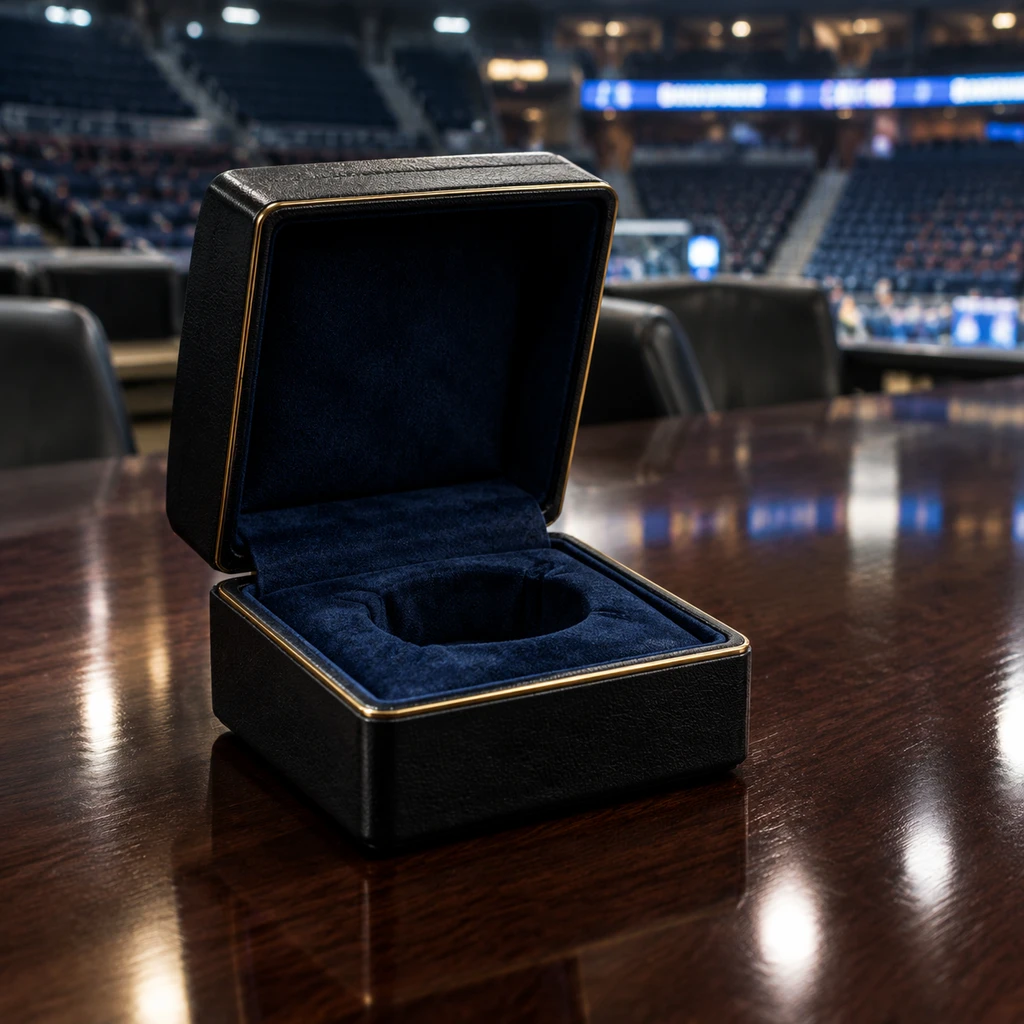
Knicks用总冠军戒指钓鱼员工,MSG网络安全演练为何沦为信任灾难
纽约尼克斯队母公司MSG向员工发送虚假冠军戒指邮件作为钓鱼测试,中招者被强制补习安全课程。然而实证研究表明,操纵荣誉感的情感陷阱不仅无法转化为长期防御力,反而摧毁了组织内最重要的主动上报文化。