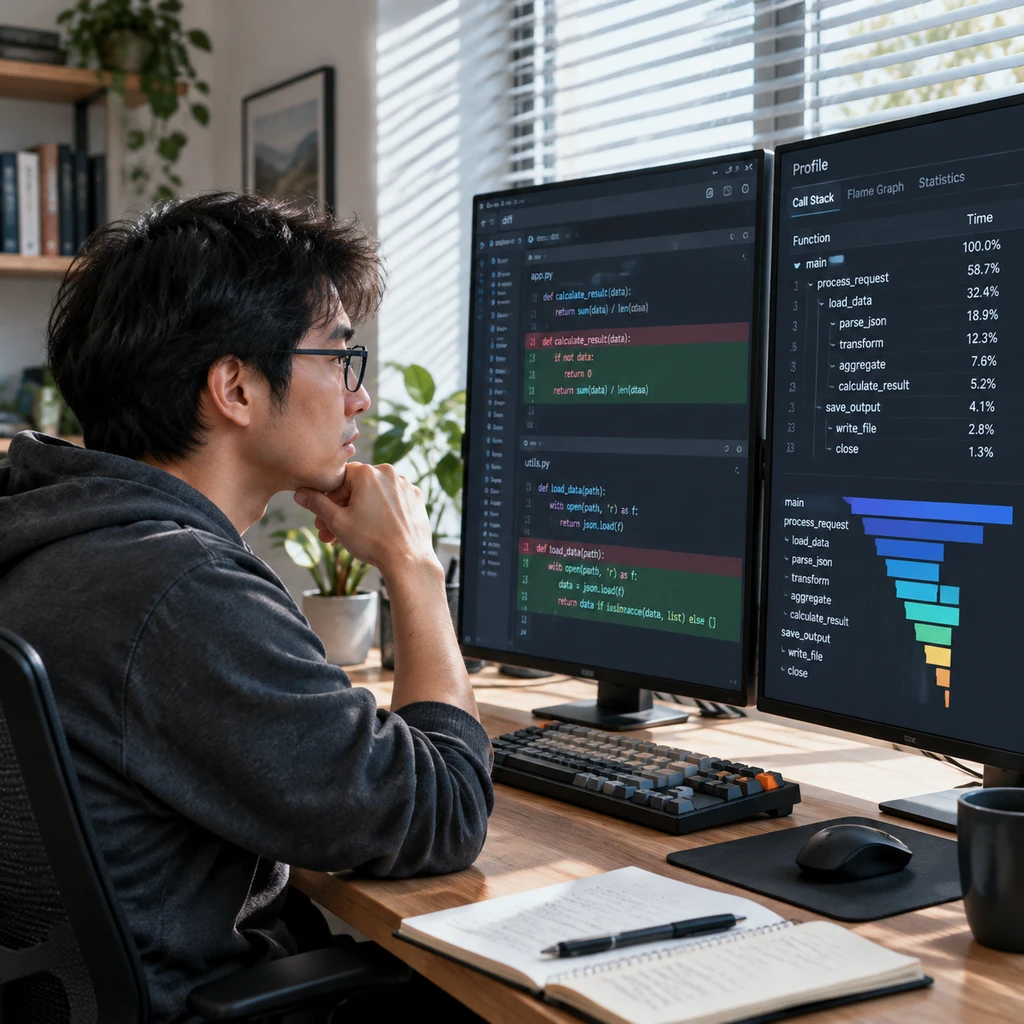
开源开发者 Simon Willison 最近给他的个人项目 web-edit 连发了两个预发布版本。先是 0.1a1 里由 GPT-6 Astra 诊断性能瓶颈、Claude Opus 5.5 提交代码完成重写;紧接着在 0.1a2 里,更新记录只剩下一行:为文本和图像加上一键复制到剪贴板的按钮。
算力端已经演进到异构大模型互相写代码调优,但开发者用手机遥控笔记本上的本地模型跑完任务后,把日志和图片搬运到 GitHub Gist 的手段,竟然退化回了最原始的系统剪贴板。
信息速览:
- 事件.Simon Willison 连续迭代轻量 Web 编辑器 web-edit(0.1a1 至 0.1a2)。
- 关键动作.前期依靠异构模型流水线优化 Python 3.15 隐蔽并发开销,随后补上文本与图片剪贴板导出支持。
- 适用人群.自建私有大模型管线、习惯跨设备调优提示词的独立开发者与运维工程师。
- 争议焦点.零用户鉴权(No Auth)搭配极简网络防御,把整个系统安全全押在 Tailscale 等内网隧道上。
藏在工作线程里的 95% 开销
web-edit 本身是一个内嵌 CodeMirror 6 的轻量服务,支持移动端编辑本地文件、预览 2MB 以下图片和文件增删。这个小项目的开端并不轻松,在面对复杂文本文件时,其 CPU 占用出现了不可思议的暴涨。
根据 Python 3.15 的性能分析报告,文件保存时保留换行符的逻辑 preserve_endings 占用了全部 15,296 个 CPU 采样堆栈中的 64.8%。调用链底层的标准库函数 SequenceMatcher.find_longest_match,单项就吃掉了 38.3% 的叶子采样。
更隐蔽的是观测盲区。在基于 AnyIO 的异步架构下,95.1% 的堆栈消耗都发生在底层工作线程里。常规的主线程监控根本看不见这处性能黑洞。GPT-6 Astra 依靠跨线程的堆栈追踪指出了长序列匹配开销,Claude Opus 5.5 随后读懂报告,直接重写算法提交了 PR #1,彻底拔除了多余的比对逻辑。
手机跑大模型,逼出极客的胶水工具
底层性能修好后,Willison 很快遇到了一个极度现实的操作卡点:他躺在床上或外出时,习惯用手机跨网络触发笔记本上的 DeepSeek 4.1 Flash 1017 运行提示词实验。
模型在电脑里生成了分析文本与图表,但他需要把这些产物整理发布到 GitHub Gist 上。在手机小屏幕上长按选择多行代码已经足够痛苦,面对生成的图像数据更是无从下手。这就是 0.1a2 那个复制按钮诞生的唯一原因。
市面上并不缺少功能完备的远程工作区,但主流云端方案太重了。复杂的登录态刷新、网络抖动重连以及不可控的云端同步,让简单的日常调试变成了负担。
比操作繁琐更深层的原因是信任赤字。在本地调试大模型提示词,工作目录里往往包含真实的 API 凭证、私有脚本甚至敏感配置。开发者极力抗拒把包含本地绝对控制权的流程托管给第三方云端智能体,宁可自己搓一个极简脚本,亲自按复制粘贴。
零鉴权与虚防线:安全押注在私有网络
正因为追求极简与随手可用,web-edit 采取了一种非常激进的工程取舍:完全没有内置用户认证系统。
没有用户名,没有密码,也没有登录凭证检查。任何能够触达该端口的请求,都可以随意创建、覆写或删除挂载目录下的任意文件。
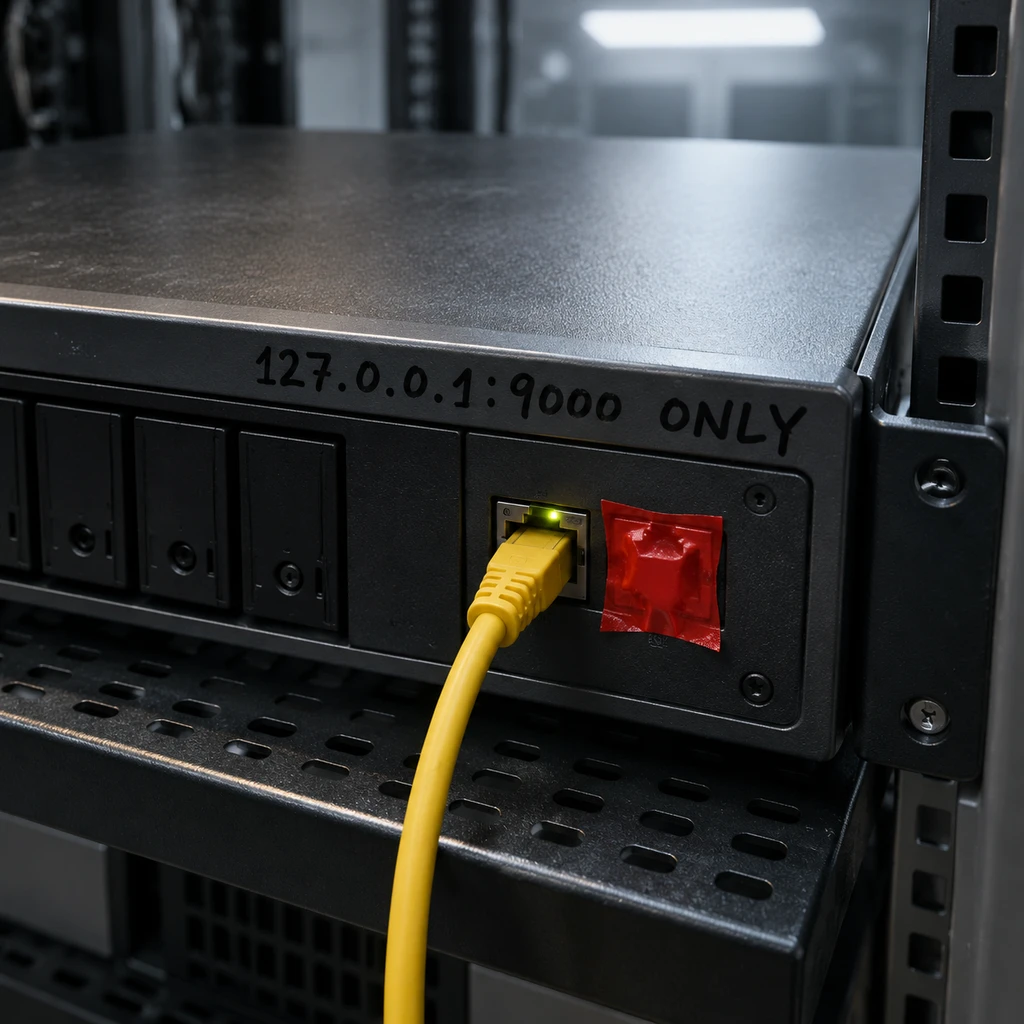
作者为这种裸奔换来的防御方案是两层网络限制:默认仅监听本地 127.0.0.1:9000,内置 DNS rebinding 拦截;如果绑到公网,必须显式声明 --allowed-host。这等于把整个系统的命脉全盘托付给了外层的网络隔离机制(例如 Tailscale)。
古人讲门虽设而常关,web-edit 则是干脆卸掉了门板,只在通往院子的小路上立了一道哨卡。一旦使用者在配置多网卡或端口转发时犯糊涂绑到了 0.0.0.0,服务器文件树就会立刻变成对公网敞开的靶子。
极客的妥协与真实的基建断层
从 0.1a1 到 0.1a2,这个微型项目的演进切中了大模型热潮中最荒诞的切面:
模型的推理速度越来越快,异构模型之间已经能自主完成分析、定位和代码重写。但在真实的本地开发场景中,工程师既想享受手机随时调度的自由,又不敢让第三方模型越权触碰核心密钥,最后只能退回到无鉴权脚本加操作系统剪贴板的原始组合。
这根本不是生产力起飞的典范,而是一场典型的工程妥协。技术跑得太快,设备间的基础流转协议与权限治理却留下了大片空白。在真正兼顾隐私隔离与轻便交互的本地套件普及之前,开发者们一边享受着顶级大模型写出的优化补丁,一边还要用最脆弱的脚本,在终端之间来回搬砖。