黑客黑进老牌办公零售巨头 Staples,压根不是为了偷运库房里的打印纸或人体工学椅。
根据科技媒体 404 Media 挖出的联邦法院解封文书,执法部门在起诉书里隐去名字的受害零售企业,正是 Staples。攻击者远程穿透了企业内网,没有去硬撬核心交易网关,仅仅抓取了运行内存里的临时数据,就直接接管了客服支持系统。
他们把客服后台改造成了全自动提款机,在极短时间内凭空开出超过 1.5 万张电子礼品卡,面值突破 500 万美元。
堆转储破门:内网客服会话沦为印钞机
这起入侵的立案时间可以追溯到 2023 年 10 月。美国国土安全调查局(HSI)接到报案时,Staples 内部名为 Nexus 的客服支持系统已经千疮百孔。
技术过程粗暴而致命。攻击者找到暴露在外网的薄弱接口,直接在运行服务器上执行 Java 堆内存转储(Heap Dump)。所谓堆转储,就是把应用当前内存里的数据全部打包存盘。黑客在这些明文镜像中翻出了正处于活跃状态的客服员工会话凭证。
拿到员工权限后,黑客长驱直入。Nexus 系统直连着第三方预付卡发行商 Blackhawk Network 的发卡接口。由于客服平时需要处理退款补偿、客诉安抚,发卡权限平时几乎不设卡死。
黑客调出发卡程序,疯狂签发主流商户的电子礼品卡。这些卡不是 Staples 自己的文具券,而是 Target、Sephora 以及 Lowe's 等大型连锁零售商的硬通货。企业自以为严密的防火墙,最终死于一段留在内存里的合法 Token。
跨 18 州实体承兑与上亿美元黑产网
纯数字形态的礼品卡不能久留,发卡系统一旦对账,随时可能被批量作废。犯罪团伙随后的动作展现出了高度职业化的线下承兑能力。
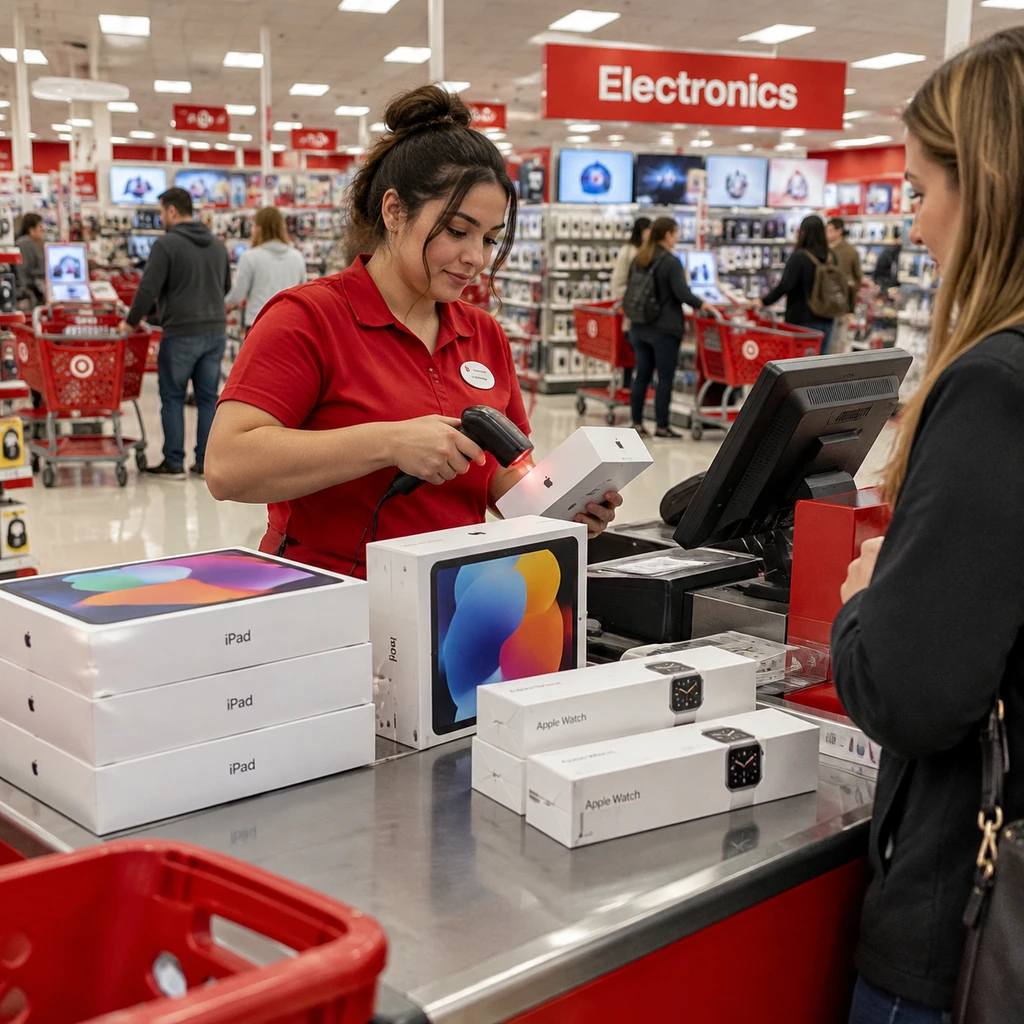
拿到卡密后的 48 小时内,一支跑分车队迅速扑向全美各地的实体收银台。文具和碎纸机二级流通性极差,他们一张都没有在 Staples 消费,而是直奔 Target 门店扫荡 Apple、Bose 这类高保值、易出手的数码硬件。
在新罕布什尔州的一家 Target 门店,监控录像记录下团伙成员轮流掏出手机划屏扫码。收银员核销完一张,他们立刻滑出下一张,单店一小时内刷掉 35 张被盗礼品卡,搬走整箱苹果设备。
在各方系统惊觉异常前,车队已经在 18 个州的 85 家 Target 门店刷掉了 14.1 万美元;在五金店 Lowe's 线上线下承兑 22.6 万美元;在美妆店 Sephora 通过 1500 笔在线小额订单提现 5.86 万美元。团伙累计成功变现超过 42.5 万美元实物。
扫出来的实物被送入分散全美的中转仓库,打包报关后海运出境转售。2025 年 4 月,新罕布什尔州联邦法院对三名关键洗钱跑分成员作出判决,主犯 Mengying Jiang 被判处 60 个月监禁,另外两人分别获刑 33 个月和 24 个月。
这 500 万美元发卡案只是冰山一角。美国司法部公布的办案数据显示,这套融合了网络入侵、线下跑分与跨境货运的洗钱网络,累计套取的礼品卡金额已经突破 1 亿美元。
十年三次沦陷:停在原地的风控逻辑
司法文书给 Staples 留了脸面,把受害者名字藏在代号之后,但法庭记录掩盖不了这家零售巨头十年来在安全上的漫不经心。
| 时间点 | 沦陷节点 | 攻击方式 | 损失规模 |
|---|---|---|---|
| 2014 年 | 线下门店终端 | POS 机感染恶意软件 | 波及 115 家门店,116 万张支付卡数据失窃 |
| 2017 年 | 电话客服坐席 | 电话社交工程诱骗客服 | 绕过授权套取 700 多张礼品卡,损失 25 万美元 |
| 本次案件 | Nexus 支持系统 | 堆内存转储劫持会话 | 滥用发卡接口凭空制卡 1.5 万张,面值超 500 万美元 |
从 2017 年靠话术忽悠人工客服,演进到直接劫持后台系统批量印钞,攻击者的技术在跨代,企业的防御思维却依然停留在十年前。
司马迁在《史记》里写道:天下熙熙,皆为利来;天下攘攘,皆为利往。黑产从来不会死磕铜墙铁壁,他们永远扑向阻力最小、变现最快的地方。零售企业在前台交易页面层层加码双重验证,却把后厨连通大额资产的客服系统忘得一干二净。
客服为了保交付、降投诉,后台往往拥有极高的制卡和补偿权限。当这样一个能调用外部金融通道的高危后台,既不设硬件密钥二次复核,也不对短时间签发 1.5 万张卡的异常频次做熔断截断,内网防御在黑产眼里就跟纸糊没有任何区别。
承担代价的从来不只是被渗透的企业自身。防线在 Staples 内部被击穿,查验压力与坏账损失却被甩给了全美各地的连锁商超与发卡伙伴。只要企业继续把客服后台当作不受约束的法外之地,再厚重的前台盾牌,也挡不住来自内部暗门的一次精准放血。